Architecture .NET · Azure · IA · Hacking éthique

La passion du code.
L’exigence du métier.

La passion avant tout. Je suis Jonathan Vanderoost, architecte hands-on et consultant depuis plus de 20 ans. Avec NeverGiveUp, j’allie architecture .NET et Azure, systèmes distribués, IA appliquée et hacking éthique, avec un même cap : la performance, la sécurité et le partage.

20+

ans de conseil

une expérience ancrée dans le terrain

Plusieurs millions

de transactions par jour

sur les plateformes que je gère en production

Jonathan Vanderoost · Consultant indépendant · Belgique
Le terrain de jeu.NET / C#AZUREKUBERNETESISTIOENVOYOAUTH 2.0gRPCRABBITMQREDISPOWERSHELL

01 / Expertises

Une vision d’ensemble.
Le souci du détail.

Du code à la base de données, du gateway au déploiement automatisé. Je relie les couches du système pour comprendre les problèmes, maîtriser les risques et faire progresser la performance.

IA appliquée & développement assisté

L’IA, avec la rigueur du métier.

J’utilise l’IA pour accélérer le développement, explorer des pistes et challenger les choix techniques. Mon regard d’architecte relie ces usages aux exigences du logiciel : clarté, sécurité, performance et responsabilité.

Intégration dans les applications
Intégration des modèles de langage (LLM) et des API d’IA dans les applications et services .NET / Azure, à partir d’un usage clairement défini.
Développement assisté par l’IA
Contexte précis, consignes structurées, exploration de solutions, écriture et revue de code, documentation et vérification des résultats.
Une exigence de production
Évaluation des réponses, protection des données, maîtrise des accès, observabilité, latence et coûts d’exploitation. Les choix restent sous ma responsabilité.
01

Architecture & développement

Concevoir l’architecture et rester les mains dans le code. Développer des applications .NET que les équipes peuvent comprendre, faire évoluer et exploiter, en confrontant les choix techniques à la réalité de l’implémentation.

  • Développement backend .NET / C#
  • Clean Architecture, CQRS & microservices
  • Architecture Azure & modernisation
02

Plateformes & API gateways

Concevoir et faire évoluer des plateformes Kubernetes. Organiser les échanges entre services avec Istio et Envoy, et centraliser les politiques au niveau des API gateways.

  • Kubernetes (K8S), Istio & Envoy
  • API gateways, service mesh & sidecars
  • Routage, gRPC & gestion du trafic
03

Sécurité & identité

Penser comme un développeur. Questionner comme un hacker. Sécuriser les API, les identités et les autorisations, et mettre en place le Single Sign-On (SSO) pour de grands groupes. Comprendre qui accède à quoi, entre applications et services.

  • Sécurité des API & revue des autorisations
  • OAuth 2.0 / OpenID Connect & IAM
  • SSO pour de grands groupes
  • Hacking éthique sur périmètre autorisé
04

Données & bases de données

Prendre en charge le système jusqu’à la base de données. Relier les accès aux données au comportement des services, avec une attention particulière à la performance et à la sécurité.

  • Bases SQL : MySQL, MariaDB…
  • Couchbase & bases NoSQL
  • Accès aux données, performance & sécurité
05

Automatisation & CI/CD

Rendre les opérations fiables et reproductibles, du script à la mise en production. Relier PowerShell, les pipelines Azure DevOps et les déploiements automatisés avec Octopus Deploy.

  • PowerShell & scripting
  • CI/CD avec Azure DevOps
  • Déploiements automatisés avec Octopus Deploy
06

Transmission & accompagnement

Partager les connaissances et confronter les points de vue pour faire émerger de meilleures décisions. Mettre l’expérience pédagogique développée à l’EPHEC depuis 2008 au service des échanges et de la progression des équipes.

  • Revue d’architecture & accompagnement
  • Partage de connaissances & ateliers techniques
  • Conférences & interventions techniques

Performance & sécurité

Chaque milliseconde gagnée compte.

Mesurer pour optimiser. Comprendre pour sécuriser. Garder ces deux exigences au cœur des choix techniques.

Mesurer le système de bout en bout.
Latences, goulots d’étranglement, métriques, traces distribuées et logs avec Datadog et OpenTelemetry. Suivre le trajet d’une requête, jusqu’aux échanges gRPC et aux accès aux données, pour cibler les optimisations.
Maîtriser les accès et le trafic.
Rate limiting, listes d’IP autorisées (IP allowlisting), audit logs et contrôles d’autorisation : des règles explicites, du gateway jusqu’aux services.
Rendre les choix traçables.
Prise en compte des exigences RGPD (GDPR) et des démarches ISO dans les choix techniques : protection des données, traçabilité et éléments utiles aux audits.

02 / En pratique

Un token valide.
Un accès autorisé ?

L’authentification n’est que le début. Un gateway doit aussi vérifier les permissions, appliquer sa politique et refuser l’accès quand la confiance ne peut pas être établie.

GATEWAY / TRUST PIPELINEIllustration interactive
GET/api/resourcesrequires: resources:read
01

Identité

JWT · issuer · audienceValidée
02

Autorisation

scope · route policyVérifiée
03

Application

.NET · trusted contextAccessible
200 OK

Identité vérifiée, permission présente : la requête peut atteindre l’application.

ACCESS GRANTED

Démonstration simplifiée avec des routes fictives. Aucune requête réelle n’est envoyée. Le scénario de vérification indisponible représente une politique choisie pour refuser l’accès en cas d’échec du contrôle.

Le principe : centraliser les contrôles transversaux, rendre les décisions explicites et transmettre aux services un contexte vérifié.

.NETKubernetesIstioEnvoyOAuth 2.0gRPCRedis

La responsabilité de la production

Assumer les choix. Suivre leurs effets.

Je gère des plateformes qui traitent plusieurs millions de transactions par jour. Cela implique d’assumer les choix techniques, d’en expliquer les compromis et de suivre leur effet en production. Performance, sécurité et fiabilité se travaillent à chaque couche du système.

03 / Parcours

Une expertise construite.
Et transmise.

Plus de 20 ans de conseil, un parcours de certifications Microsoft, un engagement dans sa communauté d’experts, l’enseignement à l’EPHEC et des interventions lors d’événements techniques.

Parcours de certifications Microsoft

Certifications et titres obtenus au fil du parcours.

MCTS

Microsoft Certified
Technology Specialist

MCPD

Microsoft Certified
Professional Developer

MCSD

Microsoft Certified
Solutions Developer

AZURE

Microsoft Certified
Azure Solutions Architect Expert

MEET

Member of Microsoft Extended Experts Team

Voir les 10 examens Microsoft10

Intitulés historiques des examens. Cette liste décrit le parcours de certification, sans présumer de leur disponibilité actuelle.

AZ-303
Microsoft Azure Architect Technologies
AZ-304
Microsoft Azure Architect Design
70-536
Microsoft .NET Framework — Application Development Foundation
70-526
Microsoft .NET Framework 2.0 — Windows-Based Client Development
70-583
Designing and Developing Windows Azure Applications
70-513
Windows Communication Foundation Development with Microsoft .NET Framework 4
70-516
Accessing Data with Microsoft .NET Framework 4
70-480
Programming HTML5 with CSS3 and JavaScript
70-486
Developing ASP.NET MVC Web Applications
70-487
Developing Windows Azure and Web Services

Enseignement à l’EPHEC

Professeur · Bachelier en informatique

  1. Depuis 2008

    Architecture Orientée Service

    Troisième année

  2. Depuis 2013

    Web Base

    Deuxième année

  3. Depuis 2014

    Advanced Web Client/Server

    Bachelier en informatique

Rendre un sujet clair, c’est déjà une façon de le maîtriser.

Une conviction qui guide l’approche

Speaker & transmission

Partager l’expérience. Confronter les idées.

J’interviens également comme speaker lors de conférences et d’événements techniques, notamment à API Days, Dev Days et au Microsoft Innovation Center.

API DaysDev DaysMicrosoft Innovation Center

Derrière NeverGiveUp

Jonathan
Vanderoost.

Solution Architect · Développeur hands-on · Hacker éthique · Professeur · Speaker

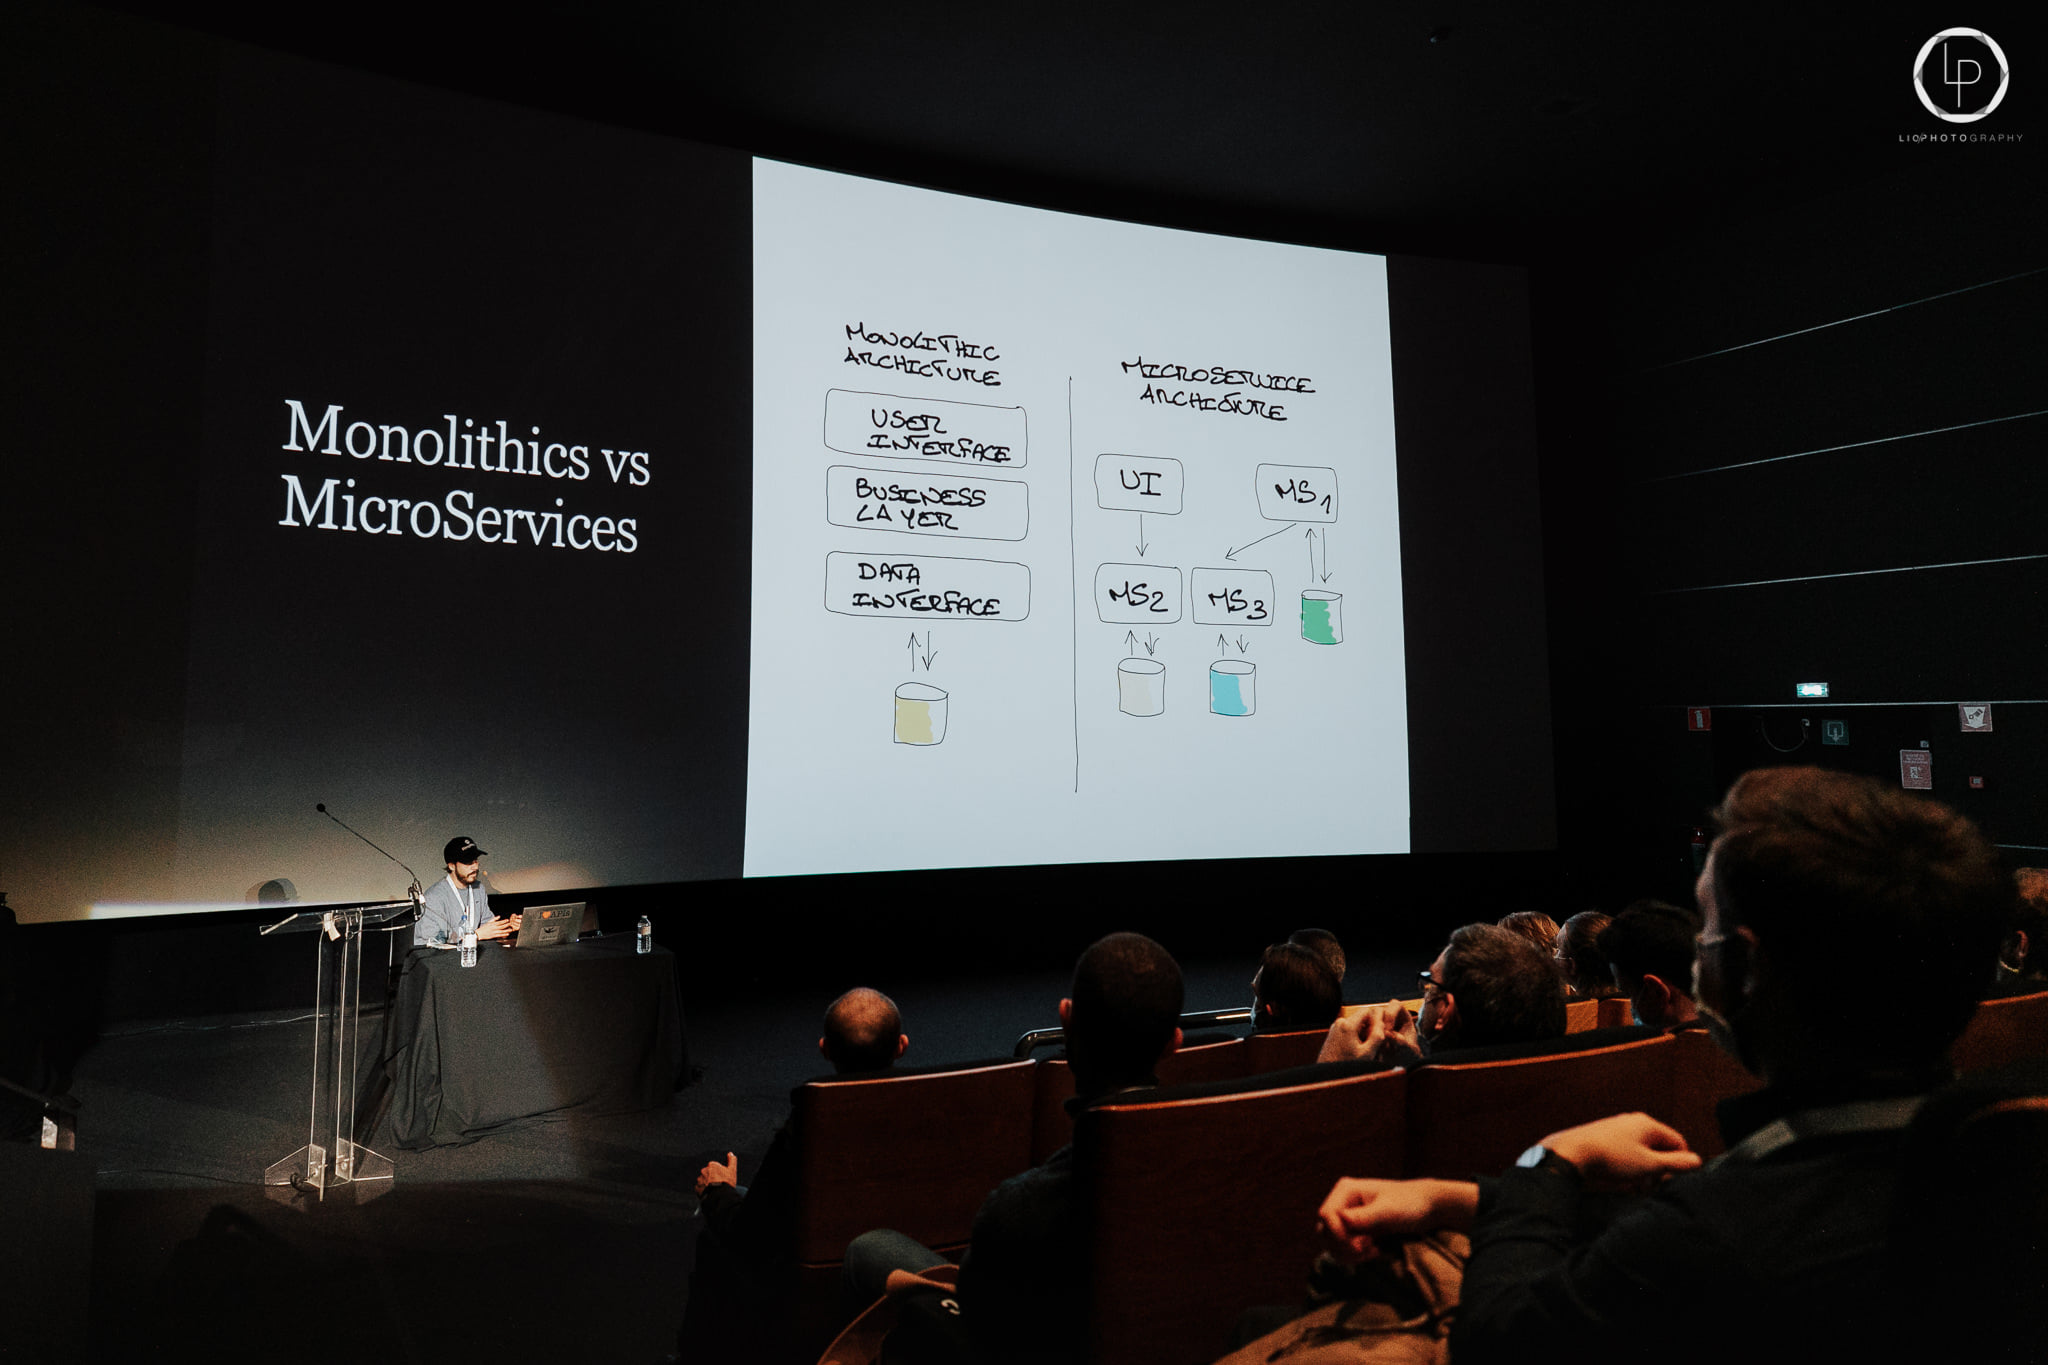
Jonathan Vanderoost pendant une présentation technique

Avant les titres, la passion.

Je code depuis le Commodore 64. Petit, je démontais tout pour comprendre comment ça fonctionnait. Ce besoin de comprendre est resté : aujourd’hui, il me conduit au cœur des systèmes complexes et distribués, des échanges réseau et des mécanismes de sécurité.

Plus de 20 ans de conseil m’ont appris à relier la vision d’ensemble au détail qui fait la différence. Je remonte aux causes, questionne les hypothèses et rends les choix techniques explicables. L’architecture .NET est mon socle ; le hacking éthique et le bug bounty, notamment sur Intigriti, prolongent cette même curiosité.

Je suis un architecte hands-on : je continue à coder, à tester mes idées et à me former en permanence. L’IA fait partie de cette exploration, avec la même attention à la qualité du code et aux conséquences des choix en production.

Enseigner à l’EPHEC et intervenir lors d’événements techniques, c’est une autre expression de cette passion : partager ce que j’apprends et expliquer le pourquoi. Avec NeverGiveUp, je mets cette énergie au service des organisations, avec des échanges clairs, des décisions argumentées et une préférence pour le concret.

PassionExigencePartageConfrontation d’idéesResponsabilité
04 / Le prochain échange

Un système à construire.
Une question à challenger.

Un projet .NET ou Azure, une intégration d’IA, du SSO, une plateforme Kubernetes, un enjeu de performance ou une chaîne de déploiement à améliorer. Commençons par poser le contexte et l’objectif.

Le brief peut être copié dans votre email ou téléchargé pour être joint à votre message. Aucun envoi automatique.

Commencer par l’essentiel

Votre projet, clairement posé.

Un brief court pour préparer une discussion technique utile.

Créé dans votre navigateur. Aucun message n’est envoyé et aucune donnée du formulaire n’est enregistrée sur un serveur.

NeverGiveUp

Confidentialité

Ce site n’utilise pas de traceurs publicitaires ni de mesure d’audience. La préférence de langue est conservée localement dans votre navigateur. Les briefs sont générés localement, sans être envoyés à NeverGiveUp.

La plateforme d’hébergement peut utiliser les données techniques nécessaires au fonctionnement et à la sécurité du site, notamment au contrôle d’accès. Le brief téléchargé reste sous votre contrôle.